


GLEIFとDirectTrustが、米国の医療分野における検証可能な組織アイデンティティの実用的な枠組みを構築
病院は、情報を要求しているデジタルシステムの背後にどの組織がいるのかをどうやって確認できるのでしょうか?そして、医師や従業員、あるいは自動化されたアプリケーションが、本当にその組織を代表して行動していることをどうやって検証できるのでしょうか?
病院、検査機関、保険会社、その他の医療機関がデジタルシステムを通じてやり取りする情報が増えるにつれ、こうした問いはますます重要になっています。
2026年10月19日、Global Legal Entity Identifier Foundation(GLEIF)と、米国で医療分野のデジタル信頼を推進する団体DirectTrustは、米国医療における検証可能な組織アイデンティティの推進に向けた提携を発表しました。
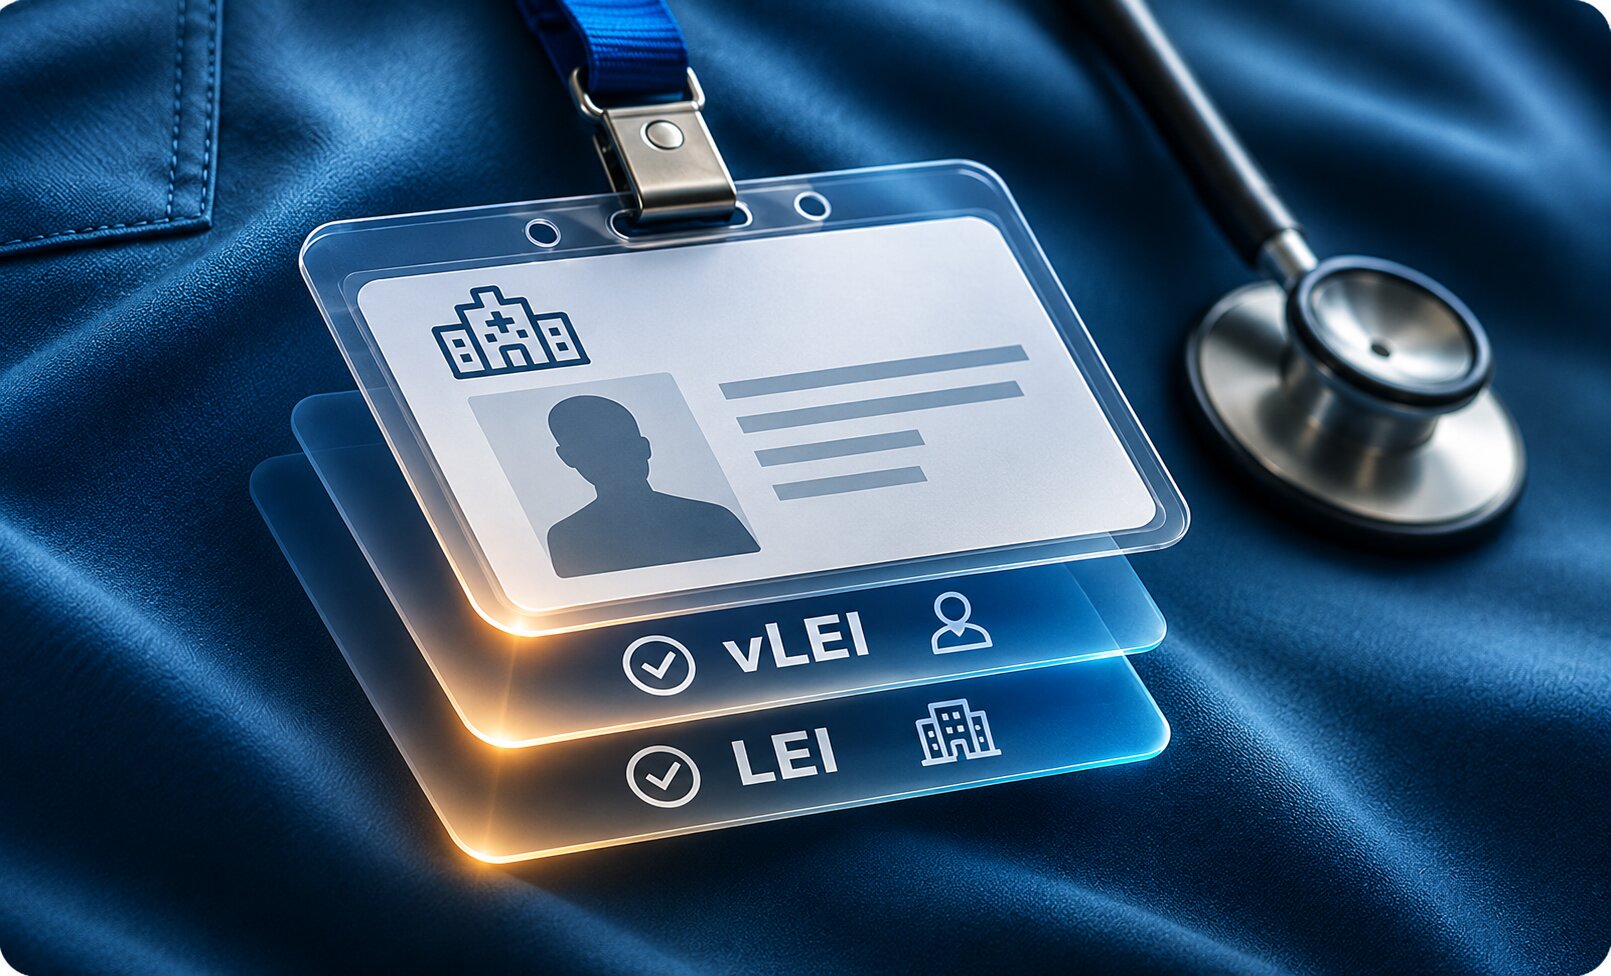
この取り組みの中心にあるのが、Legal Entity Identifier(LEI)と、そのデジタル版であるverifiable LEI(vLEI)です。
この提携は、医療分野でLEIが役立つかどうかという議論にとどまりません。両者は、医療機関や委任された権限の検証から、API連携や自動取引におけるデジタル証明書の活用まで、具体的な応用先を特定しています。
その結果、この取り組みはLEIの役割を金融サービスの枠を超えて拡大する重要な一歩となっています。
医療には既に識別子がある。なぜ別の手法が必要なのか?
米国の医療分野は複数の識別システムに依拠しています。よく知られているものの一つがNational Provider Identifier(NPI)で、これは事務的・財務的な取引において医療提供者を識別するための標準です。
しかし、識別子を持っているからといって、組織のアイデンティティや誰がその組織を代表して行動できるのかという問いにすべて答えられるわけではありません。
医療機関はしばしば複雑な構造を持っています。例えば、ある病院がより大きなグループに属し、複数の拠点で運営を行い、検査サービスを外部委託し、システムを外部の技術提供者と接続している場合があります。
医療提供者、診療が行われる場所、そしてそのサービスに責任を負う法人は、必ずしも同一ではありません。
2つのシステムが通信する際、いくつもの問いが生じます。この取引の背後にいる法人はどこか。その身元は誰かによって検証されているのか。誰がその法人を代表して行動しており、どのような権限を持っているのか。
既存の医療識別子は、これらすべての問いに単一の答えを与えてくれません。例えば、NPIは医療提供者を識別しますが、特定の医療業務の背後にある正確な法人を必ずしも特定するものではありません。ここに、組織のアイデンティティを検証する補完的な方法が必要とされる実務上のニーズが生まれます。
DirectTrustは、2月に開催されたViVE 2026医療カンファレンスの「No Identity, No Interop」と題したセッションで、この課題を取り上げました。この議論では、LEIとvLEIが果たしうる役割も含め、検証可能な組織アイデンティティが既存の識別子をどのように補完しうるかが検討されました。
2026年10月、GLEIFとDirectTrustはこの手法をさらに発展させるための提携を発表しました。
LEIとvLEIが違いを生み出しうる4つの実務領域
GLEIFとDirectTrustの提携は、医療分野で検証可能な組織アイデンティティを適用する4つの領域を特定しています。
1. 医療機関の検証
LEIは、法人に関する参照情報と紐づいた、世界的に認知された識別子を提供します。
電子的な医療取引において、これは参加者がやり取りの背後にいる組織を特定する助けとなります。個別のディレクトリや二者間の取り決めに全面的に依存する必要がなくなります。
2. 人とデジタルシステムを、責任を負う組織に結びつける
医療取引を開始するのは人だけではありません。ソフトウェアアプリケーションや自動化システム、そしてますます増加しているAI対応ツールも情報をやり取りし、要求を開始します。
この取り組みは、参加者がこうしたやり取りに責任を負う検証済みの組織を特定できるようにすることを目指しています。
3. 組織内の役割と委任された権限の証明
vLEIは組織の検証済みアイデンティティを拡張し、参加者が暗号技術的に確認できるデジタル証明書へと変換します。
例えば、病院の権限を与えられた代表者は、その病院とのつながりと定義された組織内の役割を示す証明書を提示できます。この提案されたアプローチは、許可事項や医療特有の目的も対象としており、他の参加者が関与する組織だけでなく、特定のやり取りに関連する権限も検証できるようにします。
4. 日常のデジタル取引における証明書の活用
計画されている応用先には、セキュアメッセージング、API連携、自動化されたワークフローが含まれます。
これは、医療情報交換のますます多くの部分が、人が各取引を確認することなく、システム間で直接行われるようになっているため重要です。
その結果、検証可能なアイデンティティに対する共通のアプローチがあれば、各組織が新しい取引相手ごとに個別のアイデンティティ確認の仕組みを構築する必要性を減らせる可能性があります。
これらのユースケースを合わせると、この取り組みの実務的な方向性が見えてきます。目標は単に医療機関に別の識別子を割り当てることではありません。むしろ両者は、こうした組織が日々行っているデジタル取引の中で、検証済みの組織アイデンティティを実際に役立つものにしようとしています。
GLEIFとDirectTrustはこのモデルをどう実用化しようとしているのか
この提携の重要な部分は、新しいQualification Agentモデルの開発です。
既存のvLEIの枠組みでは、Qualified vLEI Issuers(QVI)がデジタル証明書を発行します。これらの組織は、証明書を発行する前にGLEIFの認定プロセスを完了する必要があります。
GLEIFはすでに認定を受けたvLEI発行者の公開リストを維持しています。これは、この証明書エコシステムの基盤がすでに確立されていることを示しています。
この新しいモデルは、このエコシステムを、既存の認証・認定ネットワークを持つ分野へと拡大させることを目指しています。
提案された構造の下では、GLEIFがQualification Agentを認定します。これらのエージェントは、それぞれのネットワーク内でvLEI発行者を認定できるようになります。GLEIFがQualification Agentを監督し、各エージェントが自ら認定した発行者を監視します。
DirectTrustは、医療分野の認定、認証、デジタルアイデンティティの保証に関する経験を持っています。一方でGLEIFは国際的な組織アイデンティティの枠組みと、vLEIを支えるガバナンス構造を提供します。
両者は、この提案されたモデルのための認定、ガバナンス、監督に関する要件を策定している最中です。DirectTrustは、必要な手続きを完了することを前提に、Qualification Agentとしての認定を求める見込みです。この新しい枠組みは、既存の認定の仕組みを置き換えるのではなく、補完することを意図しています。
これは物語の重要な部分です。両者は単に技術的な解決策を提案しているだけではありません。すでに医療分野で活動している組織や信頼ネットワークを通じて、それを導入する方法にも取り組んでいます。
実務上、これにより、すべての医療機関がゼロから全く新しい信頼の仕組みを構築する必要がある場合よりも、導入が容易になる可能性があります。
検証済みアイデンティティは患者データへのアクセスとは異なる
ある人の組織内の役割を証明することと、医療情報へのアクセスを許可することの間には、重要な区別があります。
デジタル証明書は、ある人物が特定の病院の権限を与えられた代表者であることを確認できるかもしれません。しかし、それによって自動的にその人物に患者の医療記録を閲覧する権限が与えられるわけではありません。
医療情報へのアクセスは、依然として医療関連法規、患者と医療提供者の関係、そして関連する情報システムのアクセス規則に依拠しています。
この区別は明快です。
LEIは法人を識別します。vLEIは、その法人を代表して行動する人物のアイデンティティと組織内の役割を検証する助けとなります。その人物が患者データにアクセスできるかどうかは、別個の認可管理によって決定されなければなりません。
そしてそこにこそ、vLEIの潜在的な価値があります。vLEIは既存の医療セキュリティシステムを置き換える必要はありません。むしろ、誰が行動しており、どの組織を代表しているのかを確立するための検証可能な基盤を、それらのシステムに提供することができるのです。
欧州も同様の課題に取り組んでいる
信頼できるデジタルアイデンティティの必要性は、米国の医療分野に限った話ではありません。
欧州連合は、電子的な医療データへのアクセスと交換を改善することを目的とした枠組みであるEuropean Health Data Space(EHDS)を構築しています。
MyHealth@EUを通じて、参加国はすでに電子処方箋や患者サマリーを含む特定の種類の医療情報を国境を越えてやり取りしています。
EUはまた、アイデンティティ検証に関するより具体的な規則も導入しています。
2026年9月、欧州委員会はImplementing Regulation(EU)2026/2099を採択し、患者、医療専門家、医療提供者の相互運用可能な国境を越えた識別・認証に関する要件を定めました。
この規則は2026年10月に発効し、原則として2027年3月26日から適用されます。European Digital Identity Walletの使用に関する規定を含む一部の条項は、2029年3月26日から適用されます。
したがって、米国と欧州は関連する課題に取り組んでいます。医療情報が異なるシステムや機関の間を移動する際、組織や個人はどのようにして自らのアイデンティティを確実に確立できるのでしょうか?
しかし、両者のアプローチは異なります。
欧州は、各国のアイデンティティシステムと国境を越えた医療データのインフラを中心に相互運用性を構築しています。これに対し、GLEIFとDirectTrustが関わる米国の取り組みは、国際的に検証可能な組織アイデンティティと役割証明書に基づくモデルを模索しています。
EHDSは、医療機関にLEIやvLEIの使用を義務付けてはいません。
それでもなお、この並行関係は示唆に富んでいます。両方の動きはいずれも、医療情報を安全にやり取りするためには、安全な技術的接続だけでは不十分であるという認識が高まっていることを反映しています。そのやり取りに参加する組織や人物のアイデンティティと権限もまた、信頼できるものでなければなりません。
医療はLEIの次なる主要分野となりうるか
GLEIFとDirectTrustの提携は、医療業界をはるかに超えて注目に値するものです。
LEIは金融市場での役割で最もよく知られており、そこでは法人識別や規制報告を支えています。しかし医療分野では、提案されている応用先は異なります。
中心となる問いは、日常の情報交換に関わる組織、人物、デジタルシステムをどのように検証するかということです。
自動化されたワークフローやAIエージェントがより多くの業務を担うようになるにつれ、この点は特に重要性を増しています。
例えば、ソフトウェアエージェントが医療機関を代表して情報を要求したり取引を開始したりする場合、受け手のシステムは、その背後にいる組織と、その組織が委任した権限を確実に特定する手段を必要とします。
GLEIFとDirectTrustの取り組みは、その課題を既存の国際的なアイデンティティの枠組みと結びつけています。
次なる試金石は、提案された認定モデルを、医療機関や技術提供者との実際の実装へと転換することです。10月の発表は、vLEIを基盤とした病院向けパイロットがすでに稼働していることを示すものではありません。しかし、具体的な応用先と、それらを実用化するための道筋を示しています。
ここにはより広い教訓もあります。
医療分野に必要なのは、必ずしも別の孤立した識別システムではありません。すでに異なるシステムを使用している組織、人物、技術プラットフォームの間で信頼を確立するためのより良い方法が必要なのです。
そしてまさにそこにこそ、国際的に検証可能な組織アイデンティティが価値を発揮しうる余地があります。
米国の医療分野は、金融サービスを超えたvLEIの最も重要な実地試験の一つとなる可能性があります。問いはもはや、検証済みの組織アイデンティティが医療分野で役立ちうるかどうかではなく、GLEIFとDirectTrustがその提案モデルを、医療機関が日々使う実用的なものへと転換できるかどうかです。